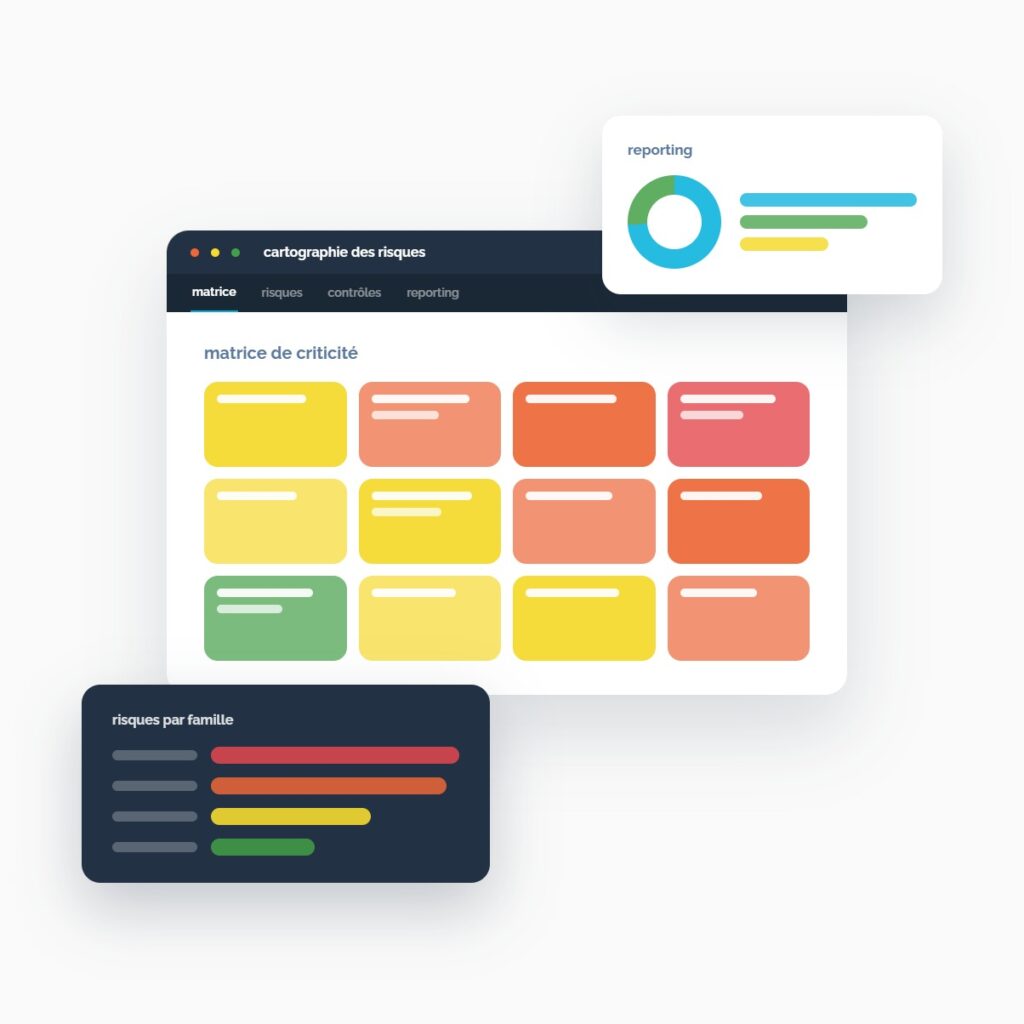
Notre logiciel de cartographie des risques permet aux organisations d’identifier, d’évaluer, de hiérarchiser et de suivre leurs risques dans une interface collaborative et multi-référentielle.
Il centralise les données de risques, automatise la collecte auprès des contributeurs, génère des matrices dynamiques et fournit des tableaux de bord prêts pour le management.
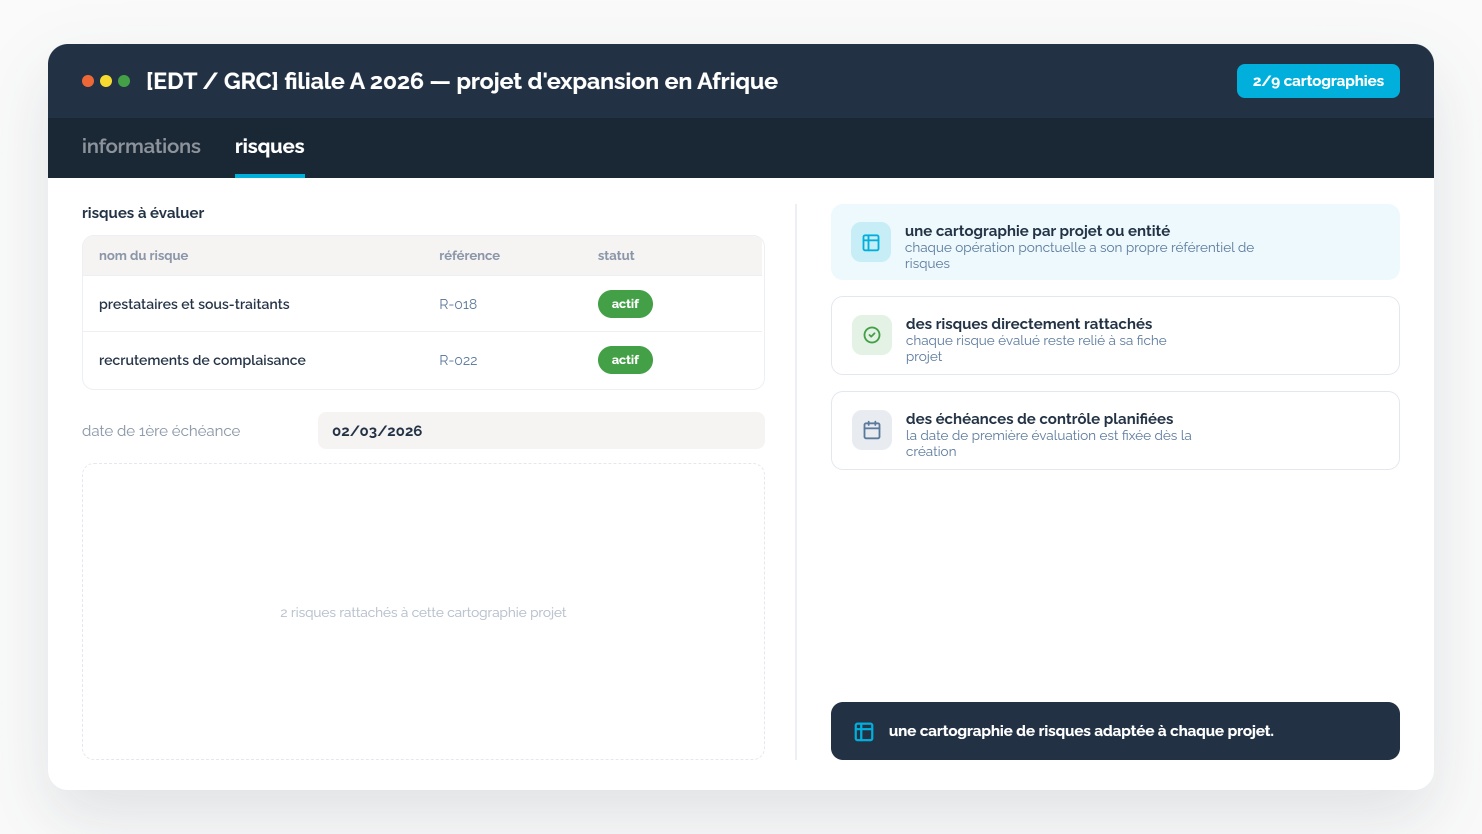
Vos entités (filiales, directions, sites) gèrent chacune leur cartographie de leur côté, sans vision consolidée, et chaque campagne repart de zéro.
Chaque entité saisit ses risques dans son propre périmètre, cloisonné par défaut. Les données remontent automatiquement dans un cockpit consolidé, avec validations intégrées et relances automatisées.
Vous pilotez depuis un cockpit consolidé, pour les risques comme pour les contrôles, tandis que chaque entité garde la maîtrise de son périmètre. Fini la collecte manuelle par mail et les et les relances chronophages.
Vous devez produire votre plan de maîtrise des risques annuel. Le processus est manuel, les contributeurs ne savent pas toujours quoi remplir ni quand le faire.
Vous lancez des campagnes de collecte structurées auprès des référents opérationnels. Chaque contributeur accède uniquement à son périmètre, et la cotation des risques passe par un workflow de validation intégré, du renseignement par le référent à la validation par le risk manager.
Le plan de maîtrise est généré depuis les données saisies, sans reconstitution manuelle avant chaque échéance. Un export PDF ou Excel en un clic permet de le partager avec vos parties prenantes externes, régulateur ou partenaire.
Vous devez piloter plusieurs cartographies : risques opérationnels, Sapin 2, ESG, cyber ou conformité. Les référentiels se multiplient, les outils aussi.
Vos cartographies coexistent dans une même plateforme, avec leurs propres critères, pondérations, entités et niveaux de criticité.
Vous disposez d'un référentiel unique et homogène. Vos équipes travaillent dans le même outil, sans doublon.

Centralisez et qualifiez vos bibliothèques de processus, risques et contrôles dans un référentiel unique et structuré en coherence avec votre organisation.
Liez les éléments entre eux pour profiter d’une vision 360° de votre dispositif.
Vous ne savez pas par où commencer ? Utilisez nos bibliothèques pré-configurées pour démarrer rapidement.
Préparez et planifiez vos campagnes d’évaluation.
Gardez le contrôle de bout en bout en suivant leur avancement

Evaluez vos risques selon vos pondérations de probabilité et d’impact.
Définissez, priorisez et suivez les dispositifs de maitrise jusqu’à leur clôture.

Suivez l’état de votre dispositif à chaque instant en utilisant les tableaux de bord disponbiles.
Ne ratez aucune échéance grâce aux notifications automatiques, qui alertent les acteurs concernés au bon moment.
Intuitif et entièrement personnalisable, il vous aide à identifier et analyser efficacement les risques auxquels votre organisation est exposée.
Gérez toutes vos cartographies, sans limitation, dans un seul outil : risques opérationnels, risques de corruption, risques cyber, risques ESG, risques IA, risques réglementaires….. Chaque cartographie conserve ses propres critères et pondérations.
La cartographie n'est pas figée : vos référents opérationnels collectent et mettent à jour les risques, avec des accès paramétrés par périmètre. Elle vit avec votre organisation.
Structurez votre cartographie par filiale, direction, BU, site ou processus. Vous conservez une vision locale et une vision consolidée. Entités, thématiques et cartographies illimitées : votre périmètre peut évoluer sans facturation à l’unité.
La cartographie fonctionne seule mais elle peut aussi s’intégrer au contrôle interne, à l’audit et aux plans d’actions dans notre Solution GRC.
Montrez-nous votre dispositif. Nous vous présentons l’outil adapté à votre contexte, puis échangeons sur votre projet pour définir l’accompagnement le plus adapté.

Le logiciel de cartographie des risques peut être utilisé indépendamment. Il peut aussi s’intégrer à notre Solution GRC pour connecter vos risques, vos contrôles, vos audits et vos plans d’actions.
Déployez uniquement votre cartographie des risques. Vous répondez à un besoin précis, sans embarquer tout un dispositif.
Connectez votre cartographie des risques aux 4 autres logiciels du dispositif GRC pour une vue consolidée, une donnée partagée et un dossier unique prêt pour tout contrôle.
Trois niveaux d’engagement selon votre degré de maturité en matière de cartographie des risques et de complexité de votre organisation.
Un logiciel de cartographie des risques est un outil qui permet d’identifier, d’évaluer, de hiérarchiser et de suivre les risques d’une organisation dans un référentiel partagé. Il facilite la collecte auprès des contributeurs, la cotation des risques, la génération de matrices et le reporting management.
Le registre des risques liste et détaille l’ensemble des risques identifiés. La cartographie des risques les représente visuellement et les hiérarchise selon leur niveau de criticité, souvent à partir d’une matrice probabilité × impact. Dans notre plateforme, les deux coexistent nativement : le registre alimente la cartographie, qui alimente à son tour les tableaux de bord.
Oui, notre logiciel permet de gérer plusieurs cartographies dans un même outil : Sapin 2, NIS2, DORA, ESG ou référentiels internes, avec des critères adaptés à chaque périmètre.
Notre logiciel permet de lancer des campagnes de collecte auprès des contributeurs opérationnels. Les utilisateurs saisissent leurs risques directement dans l’outil, avec relances automatiques et workflow de validation intégré.
Avec l’offre Essentielle, le déploiement peut se faire en moins d’une semaine grâce à un référentiel pré-paramétré. Avec l’offre Configurable, comptez généralement 1 mois pour adapter le logiciel à votre organisation. L’offre Sur Mesure dépend du périmètre défini lors du cadrage, mais il faut compter en général minimum 4 mois de déploiement.
Oui. Le logiciel de cartographie des risques peut être déployé seul. Il peut ensuite être complété et lié avec les logiciels de contrôle interne, d’audit interne ou de plan d’actions dans le cadre de la Solution GRC.