Notre solution GRC réunit les logiciels de cartographie des risques, contrôle interne, audit interne et plans d’action dans une plateforme unique, collaborative et auditable.
Elle permet aux directions Risques, Contrôle interne, Audit et Conformité de piloter leurs dispositifs, leurs obligations réglementaires et leurs reportings dans un environnement centralisé.
Ce que chaque logiciel change concrètement dans votre quotidien, de la cartographie des risques au suivi des plans d’action, reliés dans une même plateforme unique, collaborative et auditable.
Activez uniquement le logiciel qui répond à votre priorité immédiate, avec son contenu métier dédié, sans embarquer tout un dispositif.
Reliez les quatre logiciels pour une vue consolidée, une donnée partagée et un dossier unique prêt pour tout contrôle.
Chacun est un logiciel à part entière, avec son propre contenu métier.
Votre cartographie existe, mais elle vit dans un fichier que vous seul maîtrisez. Impossible à partager, impossible à défendre en comité.
Centralisez vos risques dans un référentiel partagé, multi-référentiels. Bibliothèques incluses, cotation par processus et entité, matrice dynamique exportable.
Vous défendez votre cartographie en comité sans la reconstruire la veille.


Vos contrôles sont pilotés manuellement, sans cadre commun entre les entités. En cas d'audit, produire la preuve prend des jours.
Planifiez, réalisez et documentez chaque contrôle dans un cadre commun, avec statuts, échéances et responsables identifiés.
La preuve du contrôle est disponible en un clic, à tout moment.
Vos recommandations d'audit ne sont jamais vraiment suivies. Entre la mission et les plans d'action, le lien se perd.
Planifiez et documentez chaque mission, chaque constat, chaque recommandation dans un outil dédié, avec traçabilité directe vers les plans d'action.
Chaque recommandation a un propriétaire, une échéance, un statut.


Vos plans d'action vivent dans des outils déconnectés des risques et des contrôles qui les ont générés.
Centralisez toutes les actions correctrices issues de vos contrôles, auto-évaluations et missions d'audit. Priorisation automatique selon le niveau de risque.
Vous pilotez l'avancement réel de votre dispositif, pas une liste de tâches.
La déclaration d'un incident repose sur un mail ou un fichier partagé, sans circuit de traitement défini. Une partie des incidents n'est jamais remontée, et ceux qui le sont se perdent dans le suivi.
Chaque collaborateur signale un incident en quelques clics, avec un circuit de revue à plusieurs niveaux jusqu'à la clôture. Nativement relié à la cartographie des risques et au contrôle interne, chaque incident vient objectiver vos cotations.
Vous transformez chaque signalement en action tracée, sans attendre l'audit pour découvrir ce qui vous a échappé.

Ce qui distingue notre approche
Sapin 2, LCB-FT, NIS2, DORA, RGPD, ESG coexistent dans un cockpit unique, sans connecteur à gérer ni ressaisie entre référentiels.
Quand une réglementation évolue, vos équipes configurent processus, référentiels et règles de cotation directement dans l'outil, sans développeur.
La même équipe qui a cadré votre projet le suit après le go-live. Vous n'expliquez pas votre contexte à chaque question.
Solution GRC est détenue à 100 % par des actionnaires français, données hébergées en France, sous droit français. Aucune extraterritorialité.
Sélectionnez les logiciels à activer en priorité. La plateforme configure les référentiels métier. Démarrez avec un seul logiciel et ajoutez les autres progressivement, sans repartir de zéro.
Configurez processus, référentiels, niveaux de criticité et règles de cotation, sans développeur. Gestion multi-entités, filiales ou BU, centralisées ou décentralisées.
Trois profils d'accès, un outil commun : l'administrateur structure, le responsable de risques pilote, le responsable de contrôles documente et apporte la preuve. Accessible via son navigateur ou son smartphone.
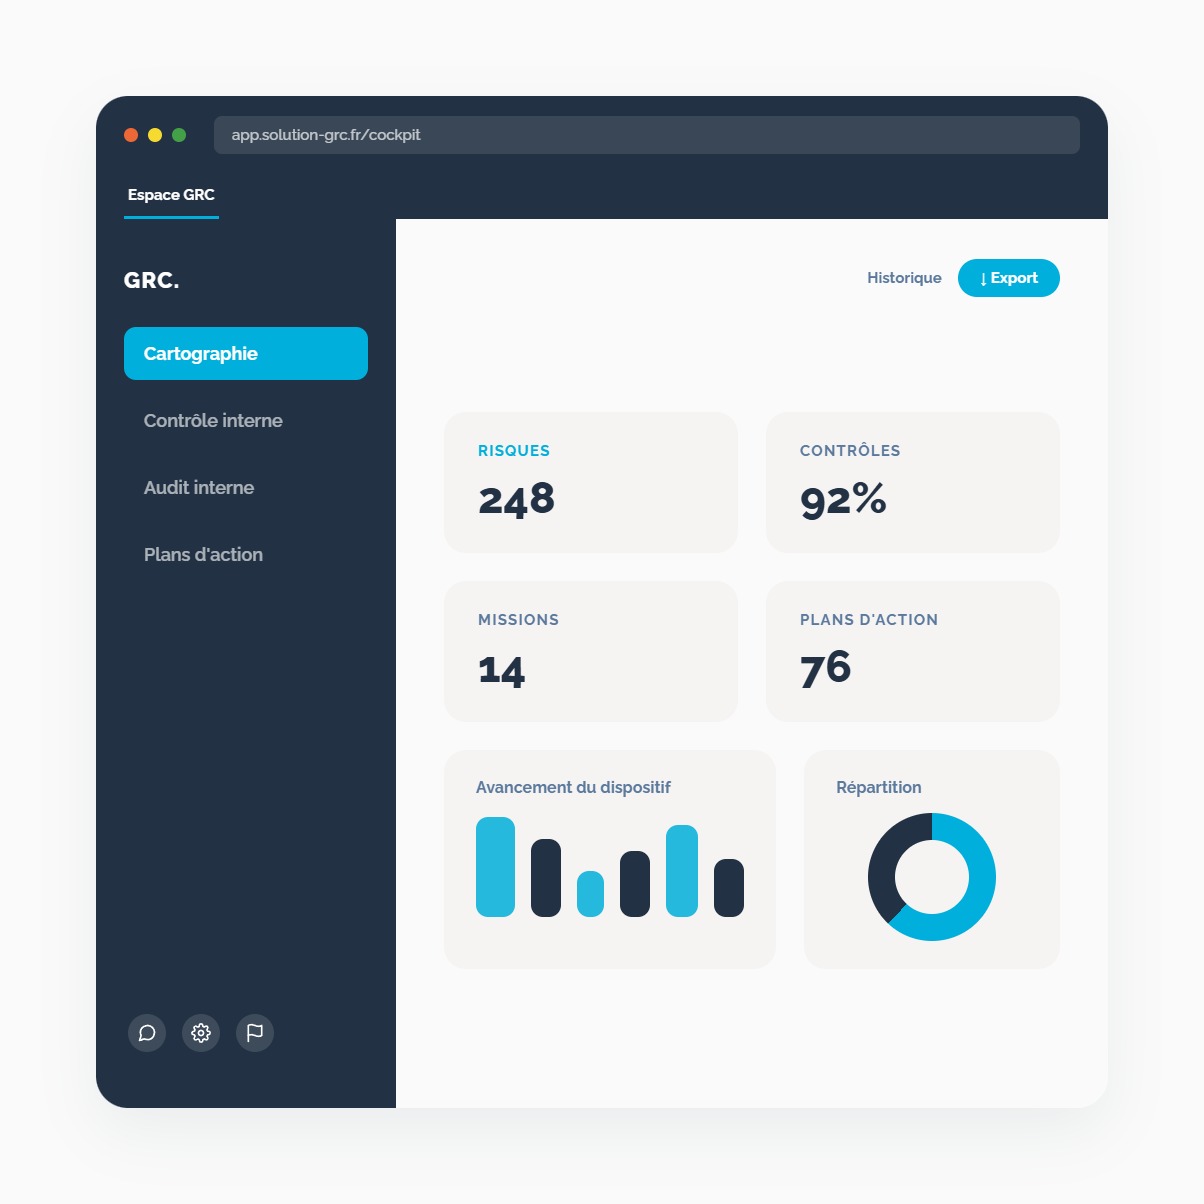
Suivez votre dispositif depuis un cockpit unique. Les tableaux de bord agrègent tous vos modules. Exportez un rapport auditable par entité, réglementation ou thématique, prêt pour tout comité.
Vous cherchez un outil unique pour cartographier vos risques, piloter vos contrôles et suivre vos plans d’action ? Expliquez-nous votre contexte, nous vous présenterons l’articulation logicielle qui répond précisément à vos attentes

Pilotez vos obligations réglementaires sectorielles dans un environnement unique : LCB-FT, ACPR, AMF, DORA. Chaque direction métier travaille dans son périmètre, la direction conformité consolide depuis un cockpit unique.
Centralisez vos risques par site, entité, processus ou thématique. Impliquez vos référents opérationnels dans la collecte et le suivi, sans multiplier les outils ni les fichiers à consolider. Réglementations couvertes : NIS2, ESG, HSE...
Structurez votre plan de maîtrise des risques, documentez vos contrôles et produisez un reporting clair pour vos autorités de tutelle. Le dispositif est auditable à tout moment, sans reconstitution manuelle. Réglementations couvertes : Sapin 2, contrôle interne public.
Trois niveaux d’engagement selon votre maturité GRC et la complexité de votre organisation.
Un logiciel GRC centralise la cartographie des risques, le contrôle interne, l’audit et les plans d’action dans un référentiel commun, collaboratif et auditable. Il remplace les fichiers éparpillés par une source de vérité unique accessible en temps réel à tous les contributeurs et transforme chaque contrôle en preuve documentée, disponible sans reconstitution manuelle.
La plateforme est multi-réglementaire par conception. Elle englobe simultanément les réglementations Sapin 2, LCB-FT, RGPD, NIS2, DORA, ACPR, AMF, IA Act et ESG dans un cockpit unique. Vous naviguez entre vos obligations sans changer d’outil ni ressaisir vos données d’un référentiel à l’autre.
Les deux logiciels sont conçus pour fonctionner ensemble. Un risque identifié dans la cartographie peut générer directement un contrôle associé, avec responsable et échéance. Les résultats des contrôles alimentent en retour la cotation des risques. La cotation des risques est dynamique.
Un logiciel s’avère indispensable dès que plusieurs contributeurs interviennent sur le même périmètre, qu’une consolidation multi-entités est nécessaire, ou qu’un contrôle externe impose de produire une preuve documentée. Dans ces contextes, Excel nécessite plus de travail de maintenance qu’il n’en fait économiser et la traçabilité offerte ne résiste pas à un audit approfondi.
Oui. La plateforme est modulaire. Vous activez le logiciel qui correspond à votre priorité immédiate, cartographie des risques, contrôle interne, audit ou plans d’actions, et vous étendez le périmètre à votre rythme, sans repartir de zéro ni conduire un nouveau projet d’intégration.
Avec l’offre Essentielle, le déploiement est effectif en moins d’une semaine sur un périmètre standard. Avec l’offre Configurable, comptez trois semaines avec deux ateliers de conception. Pour un dispositif multi-entités ou multi-réglementaire Sur Mesure, comptez en général 2 à 4 mois selon la complexité de votre organisation. Le périmètre et le planning sont définis ensemble en avant-vente, avant tout engagement.